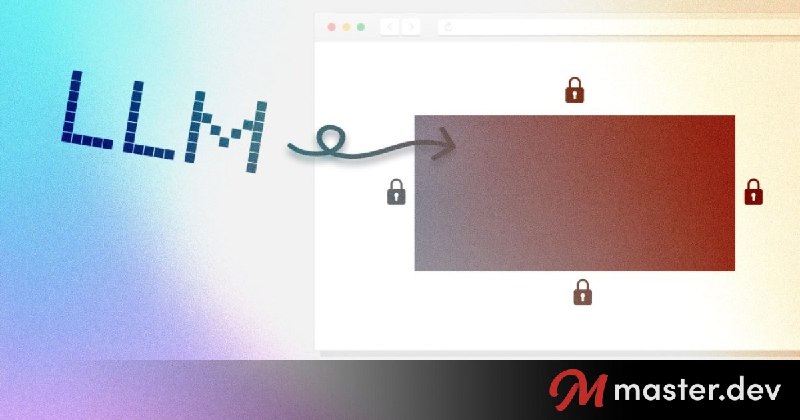
《为 AI 生成的 HTML 构建安全隔离的预览环境》
标签:
#Web安全 #前端工程
#AI生成内容 #iframe沙箱隔离 #CSP内容安全策略 #postMessage安全 #同源策略 #srcdoc渲染
总结:
这是一篇面向“AI 生成 UI 必须渲染到某处”这一现实需求的安全工程文章。作者以一个未经防护的
文章要点:
1. 用
2. 无沙箱的 iframe 与宿主同源,能直接读取父页面的 DOM、
3. 沙箱需要按需最小授权:默认空沙箱全封禁,只加
4. 沙箱管不了网络外泄——沙箱内的
5. 沙箱化 iframe 的 postMessage 来源会序列化为
6. 高价值场景应给预览内容单独分配一个一次性域名(如 CodePen 用
7. 实战落地顺序与直觉相反:先建空沙箱再逐项加权限、用隔离域名承载、叠 CSP、严格校验消息通道;放宽策略(如为 CDN 图片加
URL:https://blog.master.dev/building-an-isolated-preview-for-ai-generated-html/
标签:
#Web安全 #前端工程
#AI生成内容 #iframe沙箱隔离 #CSP内容安全策略 #postMessage安全 #同源策略 #srcdoc渲染
总结:
这是一篇面向“AI 生成 UI 必须渲染到某处”这一现实需求的安全工程文章。作者以一个未经防护的
srcdoc iframe 预览为起点,用三种攻击方式(读取父页面、劫持窗口跳转、向外部服务器回传数据)逐一击破,最终给出四层防护组合:最小化沙箱权限、专用隔离域名、CSP 网络层管控、以及严格的 postMessage 通道校验,并强调每次权限放宽都应是可解释、可辩护的决策。文章要点:
1. 用
srcdoc 渲染 AI 生成的 HTML 看似稳妥,但生成的代码本质是“没人读过的陌生代码”,直接渲染等于把不可信脚本放进了自己应用的上下文。2. 无沙箱的 iframe 与宿主同源,能直接读取父页面的 DOM、
localStorage 和 Cookie;加上 sandbox="allow-scripts" 后获得不透明源,同源读取立即被 SecurityError 阻断。3. 沙箱需要按需最小授权:默认空沙箱全封禁,只加
allow-scripts;绝不能图省事同时加 allow-same-origin,否则沙箱可被脚本自行移除。4. 沙箱管不了网络外泄——沙箱内的
fetch 和图片请求仍能把数据带出去,必须用 default-src 'none' 的 CSP 在请求发出前拦截,它与沙箱是互补的两道独立防线。5. 沙箱化 iframe 的 postMessage 来源会序列化为
"null",无法用字符串白名单识别身份,必须改用浏览器填充的 event.source 做身份校验,并配合载荷形状校验。6. 高价值场景应给预览内容单独分配一个一次性域名(如 CodePen 用
cdpn.io 渲染结果),即使沙箱被逃逸,攻击者也落在“什么都没有”的原点上。7. 实战落地顺序与直觉相反:先建空沙箱再逐项加权限、用隔离域名承载、叠 CSP、严格校验消息通道;放宽策略(如为 CDN 图片加
img-src)必须是能明确说出理由的决策。URL:https://blog.master.dev/building-an-isolated-preview-for-ai-generated-html/